
WrtHug Siber Saldırı Kampanyası Kullanım Ömrü Dolan Binlerce ASUS Yönlendiricisini Ele Geçirdi

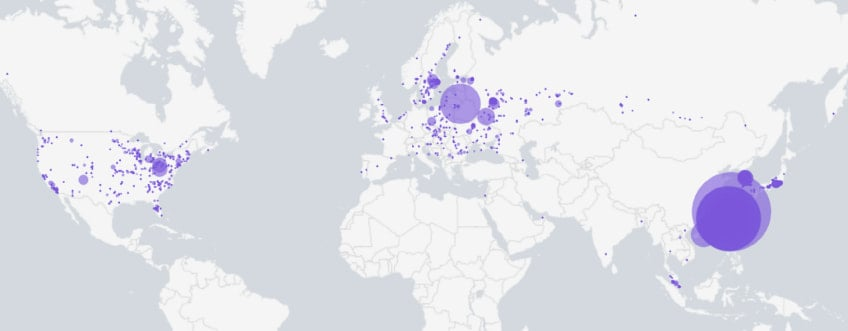
Güvenlik araştırmacıları eski ASUS WRT yönlendiricilerini hedef alan Operation WrtHug adlı geniş çaplı bir kampanyayı ortaya çıkardı. Araştırmacılar saldırganların altı ayrı güvenlik açığını kullanarak binlerce yönlendiriciyi ele geçirdiğini bildirdi. İncelemeler son altı ayda dünya genelinde yaklaşık 50 bin IP adresinin saldırıdan etkilendiğini gösterdi.
Operation WrtHug Saldırılarında Güvenlik Açıkları Kullanıldı
Araştırmacılar saldırı zincirinin komut enjeksiyonu hatalarıyla başladığını belirtti. Kampanya kapsamında AC ve AX serisine ait çok sayıda yönlendirici incelendi. Uzmanlara göre saldırganlar CVE-2023-41345, CVE-2023-41346, CVE-2023-41347, CVE-2023-41348, CVE-2023-39780, CVE-2024-12912 ve CVE-2025-2492 kodlu hataları kullandı. Bunlardan CVE-2025-2492 kodlu açık kritik seviyede değerlendirildi.

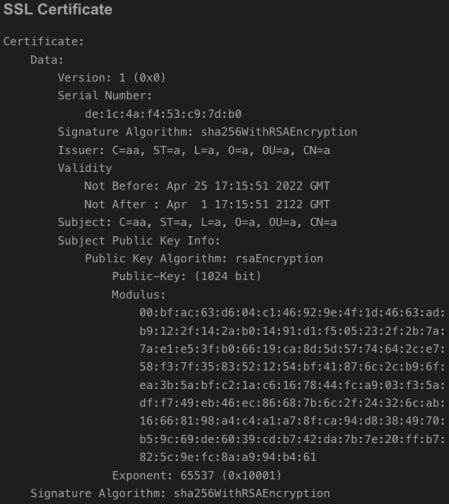
ASUS yılın ilk yarısında yayımladığı güvenlik duyurusunda CVE-2025-2492 kodlu açığın AiCloud özelliği etkin durumdaki cihazlarda oluşturulmuş isteklerle tetiklenebileceğini açıklamıştı. Güncel raporda saldırganların AiCloud hizmetinde yer alan sertifikayı değiştirdiği belirtildi. Araştırmacılar 100 yıl geçerliliği olan sahte sertifikayı IoC olarak kullandı. ASUS’un orijinal sertifikası 10 yıl geçerlilik sağladığı için sahte sertifika kolayca tespit edildi.
Araştırmalar kampanyanın özellikle 4G-AC55U, 4G-AC860U, DSL-AC68U, GT-AC5300, GT-AX11000, RT-AC1200HP, RT-AC1300GPLUS ve RT-AC1300UHP modellerine zarar verdiğini ortaya koydu. Uzmanlar saldırganların ele geçirilen cihazları ORB ağına benzer bir yapı içinde kullanabileceğini değerlendirdi. Bu cihazlar komut trafiğini gizlemek için ara sunucu işlevi görebilir.
Raporda saldırganların yönlendirici yazılımını güncellemediği bilgisi öne çıktı. Yazılım güncellenmediği için cihazlar farklı saldırganlar tarafından da ele geçirilebilir.
ASUS WrtHug kampanyasında kullanılan tüm açıklar için güncelleme yayınladı. Şirket destek süresi biten cihazlar için sahiplerine model değişikliği önerdi. Uzmanlar eski cihazlara sahip olan kullanıcılara uzaktan erişim özelliklerini kapatma uyarısı yaptı.
Güvenlik ekipleri ayrıca kısa süre önce CVE-2025-59367 kodlu kimlik doğrulama hatasını gideren ek bir düzeltmenin paylaşıldığını hatırlattı. Uyarıya göre bu açık henüz saldırılarda kullanılmadı ancak ilerleyen dönemde tehdit aktörlerinin hedefi olabilir.








