
Microsoft, Defender Application Guard Özelliğini Office’ten Kaldırıyor

Microsoft, Office için geliştirilen Defender Application Guard (MDAG) özelliğini 2027 yılının aralık ayına kadar tamamen kaldıracağını duyurdu. Şirket, değişikliğin kademeli biçimde uygulanacağını belirterek sürecin 2026 yılının şubat ayında başlayacağını açıkladı.
Microsoft Güvenlik Özelliklerinde Yeni Dönemi Başlatacak
Defender Application Guard, Windows 10 ve Windows 11 Enterprise sürümlerinde Word, PowerPoint ve Excel dosyalarını ayrı bir sanal ortamda açarak cihazları kötü niyetli içeriklerden koruyan bir güvenlik aracıdır. Bu teknoloji, dosyaları Hyper-V destekli izole bir kapsayıcıda çalıştırarak sistemin ana yapısına zarar gelmesini önlemeyi hedefliyordu.
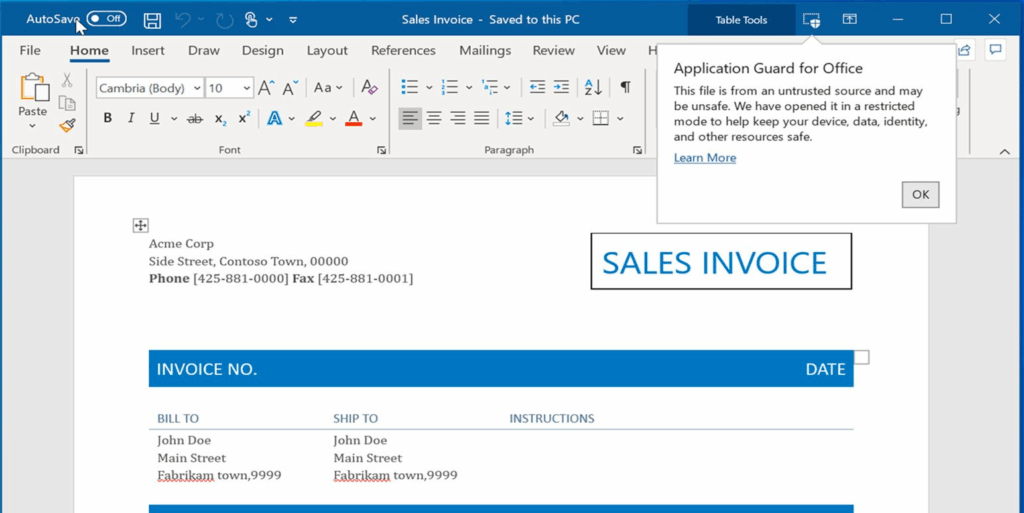

Microsoft, 2023 yılında yaptığı açıklamada MDAG desteğinin sonlandırılacağını bildirmiş ve kurumlara alternatif güvenlik çözümleri sunmuştu. Şirket, Defender for Endpoint’in saldırı yüzeyi azaltma kurallarının (ASR), Korumalı Görünüm (Protected View) özelliğinin ve Windows Defender Application Control sisteminin bu alanda etkili koruma sağlayabileceğini belirtmişti.
Microsoft 365 mesaj merkezinde yayımlanan son bilgilendirmede şirket, MDAG özelliğinin kaldırılmasına yönelik herhangi bir yönetici işlemine gerek olmadığını ifade etti. Artık Office dosyaları Korumalı Görünüm modunda açılacak. Bu modda belgeler yalnızca okunabilir durumda olacak ve düzenleme işlemleri sınırlandırılacak.
Microsoft’un paylaştığı takvime göre kaldırma süreci Office 2602 sürümüyle başlayacak. Güncelleme, 2026 yılının şubat ayında Güncel Kanal (Current Channel) kullanıcılarına, nisan ayında Aylık Kurumsal Kanal’a (Monthly Enterprise Channel) ve temmuz ayında Altı Aylık Kurumsal Kanal’a (Semi-Annual Enterprise Channel) ulaşacak.
Şirket, MDAG’ın tamamen kaldırılmasının Office 2612 sürümünün dağıtımıyla tamamlanacağını açıkladı. Bu sürüm, 2026 yılının aralık ayında Güncel Kanal kullanıcılarına, 2027 yılının şubat ayında Aylık Kurumsal Kanal’a ve temmuz ayında Altı Aylık Kurumsal Kanal’a sunulacak.
Microsoft, kurumsal yöneticilerin güvenlik seviyesini koruması için Defender for Endpoint ASR kurallarını etkinleştirmesini ve Windows Defender Application Control özelliğini aktif olarak kullanmasını öneriyor. Bu adımlar, yalnızca güvenilir ve imzalı kodların cihazlarda çalıştırılmasına olanak tanıyacak.
Defender Application Guard özelliği ilk kez Kasım 2019’da sınırlı önizleme olarak sunulmuştu. Microsoft, 2024 yılında kurumsal lisans sahipleri için özelliği genel kullanıma açmıştı. Yeni karar, şirketin güvenlik altyapısını sadeleştirme ve koruma yöntemlerini tek çatı altında toplama hedefinin bir parçası olarak değerlendiriliyor.








