
Yeni Kimlik Avı Hizmeti Microsoft 365 ve Google Hesaplarını Hedef Alıyor

Siber güvenlik araştırmacıları, VoidProxy adı verilen yeni bir kimlik avı servisini ortaya çıkardı. Bu servis Microsoft 365 ve Google hesaplarını hedef alıyor. Üstelik saldırılar, Okta gibi üçüncü taraf tek oturum açma hizmetlerini kullanan hesaplara kadar uzanıyor.
VoidProxy Gerçek Oturum Çerezlerini Ele Geçiriyor
Okta Tehdit İstihbaratı ekibinin raporuna göre VoidProxy, ortadaki adam (AitM) yöntemiyle çalışıyor. Saldırganlar bu yöntemle kullanıcı adı, parola ve çok faktörlü doğrulama kodlarını gerçek zamanlı olarak ele geçiriyor. Ayrıca oturum çerezlerini kopyalayarak saldırganların erişimine açıyor. Böylece saldırganlar doğrudan yönetim panelinden kullanıcı oturumlarına ulaşabiliyor.
Saldırılar, ele geçirilmiş e-posta hesapları üzerinden gönderilen iletilerle başlıyor. İletilerde yer alan kısaltılmış bağlantılar, çok sayıda yönlendirme sonrasında sahte giriş sayfalarına ulaştırıyor. Sahte siteler .icu, .sbs, .cfd, .xyz, .top ve .home uzantılı ucuz alan adları üzerinde barındırılıyor. Cloudflare hizmetleri kullanılarak sitelerin gerçek IP adresleri gizleniyor. İlk etapta ziyaretçilere Cloudflare CAPTCHA ekranı sunuluyor. Bu adım kullanıcıların şüphelerini azaltırken botları da filtreliyor.


VoidProxy, seçilen hedeflere Microsoft veya Google giriş sayfası görünümlü bir ekran gösteriyor. Okta üzerinden oturum açan kullanıcılar ise ikinci aşamada Microsoft 365 ya da Google SSO akışını taklit eden sahte sayfalara yönlendiriliyor. Saldırganların kurduğu proxy sunucusu tüm trafiği gerçek servislere aktarırken kimlik bilgilerini ve doğrulama kodlarını arada topluyor.
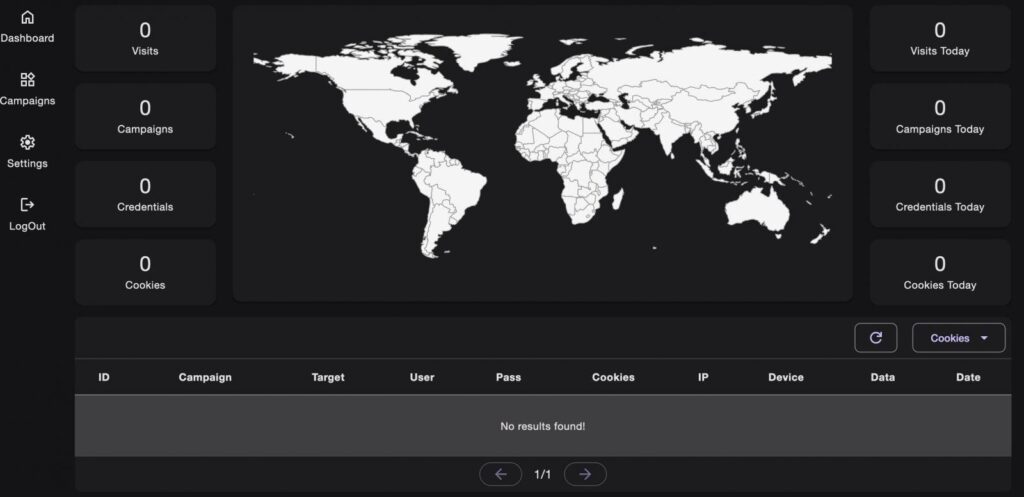
Okta araştırmacıları, phishing’e karşı dayanıklı doğrulama yöntemleri kullanan kullanıcıların VoidProxy saldırılarından korunduğunu belirtti. Özellikle Okta FastPass gibi çözümler, kullanıcılara hesaplarının saldırı altında olduğuna dair uyarılar gönderiyor. Uzmanlar ayrıca hassas uygulamalara yalnızca yönetilen cihazlardan erişim verilmesini, risk tabanlı erişim kontrollerinin devreye alınmasını, IP oturum bağlamanın kullanılması gerektiğini vurguladı.








