Cisco Cihazlarına Yönelik Ağ Taramaları Güvenlik Endişelerini Artırıyor

Siber güvenlik araştırmacıları, Cisco ASA cihazlarını hedef alan ağ taramalarında dikkat çekici bir artış tespit etti. Uzmanlar, bu hareketliliğin ilerleyen dönemde yeni güvenlik açıklarının ortaya çıkabileceğine işaret edebileceğini belirtiyor.
Cisco ASA Cihazlarına Yönelik İki Büyük Tarama Dalgası Yaşandı
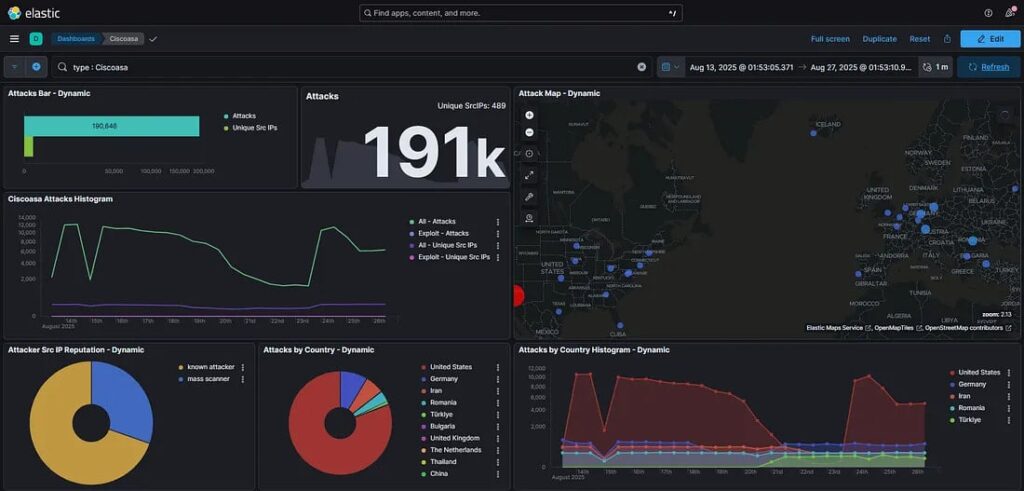
Araştırma şirketi GreyNoise, ağustos ayı sonunda iki büyük tarama dalgası kaydetti. İlk dalgada 25 bin farklı IP adresi Cisco ASA giriş portallarını ve Cisco IOS Telnet/SSH bağlantı noktalarını hedef aldı. Bu süreçte taramaların özellikle Amerika Birleşik Devletleri’nde yoğunlaştığı, Birleşik Krallık ve Almanya’nın da hedefler arasında bulunduğu açıklandı.
26 Ağustos’ta kaydedilen ikinci dalga ise çok daha büyük boyuta ulaştı. Tespitlere göre saldırıların yüzde 80’i Brezilya merkezli bir botnet tarafından gerçekleştirildi. Yaklaşık 17 bin IP adresi bu saldırılarda kullanıldı. Her iki dalgada da Chrome tarayıcısına benzeyen kullanıcı ajanlarının kullanılması, taramaların aynı kaynaktan yönetildiğini düşündürdü.


GreyNoise, geçmiş deneyimlere göre bu tür taramaların çoğu zaman yeni güvenlik açıklarının açıklanmasından önce gerçekleştiğini vurguladı. Şirketin istatistiklerine göre bu durum Cisco ürünlerinde diğer üreticilere kıyasla daha düşük oranda görülse de, sistem yöneticileri için erken uyarı niteliği taşıyor.
Siber güvenlik uzmanı Rat5ak tarafından paylaşılan ayrı bir raporda da benzer bulgular yer aldı. Rapora göre 31 Temmuz’da düşük seviyede başlayan taramalar, ağustos ortasında hız kazandı ve 28 Ağustos’ta zirveye ulaştı. Yalnızca 20 saat içinde Cisco ASA uç noktalarına 200 bin isabet kaydedildi. Trafiğin üç farklı internet servis sağlayıcısı üzerinden dağıtıldığı ve saldırıların oldukça otomatik göründüğü aktarıldı.
Uzmanlar, Cisco ASA cihazları kullanan kurumların vakit kaybetmeden en güncel güvenlik yamalarını uygulaması gerektiğini hatırlatıyor. Ayrıca uzaktan erişimlerde çok faktörlü kimlik doğrulamanın zorunlu tutulması, ASA giriş portallarının, Telnet veya SSH servislerinin doğrudan internete açılmaması tavsiye ediliyor.
Gerekli durumlarda erişimin VPN konsantratörü ya da ters proxy üzerinden sağlanması öneriliyor. Ayrıca GreyNoise ve Rat5ak tarafından paylaşılan tarama göstergelerinin takip edilmesi, şüpheli IP adreslerinin engellenmesi ve coğrafi filtreleme yöntemlerinin değerlendirilmesi kurumların alabileceği ek önlemler arasında yer alıyor.
Siber güvenlik topluluğu, söz konusu tarama faaliyetlerinin potansiyel bir güvenlik açığının habercisi olabileceğini belirtiyor. Bu nedenle sistem yöneticilerinin yalnızca bilinen açıkları kapatmakla kalmaması, aynı zamanda proaktif izleme yöntemlerini güçlendirmesi gerektiği ifade ediliyor.