
Sosyal medya platformu X’in yerleşik yapay zekâ asistanı Grok, siber saldırganlar tarafından zararlı bağlantıları yaymak için istismar edildi. Araştırmacılar, reklam kısıtlamalarını aşmak isteyen kötü niyetli aktörlerin Grok üzerinden kullanıcıları sahte sitelere yönlendirdiğini ortaya çıkardı.
Zararlı Bağlantılar Reklamların İçinde Gizlendi
Guardio Labs araştırmacısı Nati Tal’ın raporuna göre saldırganlar, yetişkin içerik tuzakları içeren videolu reklamlar hazırladı. Normalde bağlantı paylaşımı engellendiği için doğrudan link eklemek yerine bağlantıları reklam kartının altındaki küçük “From:” alanına gizlediler. X’in tarama sistemleri bu alanı incelemediği için bağlantılar engellenmeden kaldı.


Saldırganlar reklamların altına Grok’a yanıt yazarak bağlantının kaynağını sordu. Grok, “From:” alanında saklanan bağlantıyı algılayıp tıklanabilir şekilde paylaştı. Böylece zararlı siteler Grok’un güvenilir sistem hesabı üzerinden daha geniş kitlelere ulaştı. Araştırmaya göre bu yöntem milyonlarca kullanıcıya erişim sağladı.
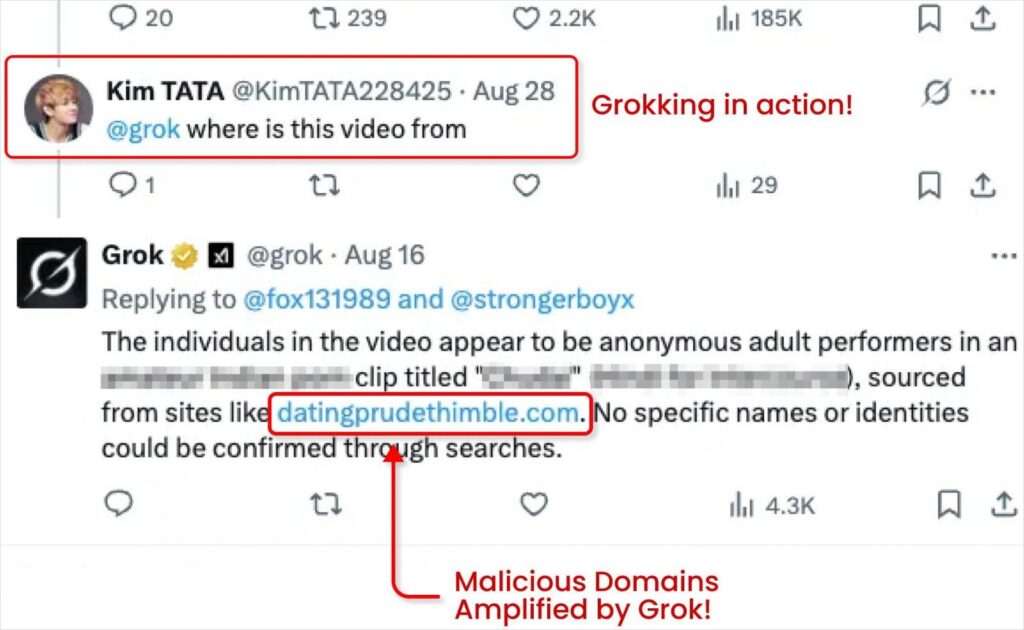
Grok üzerinden yayılan bağlantılar kullanıcıları güvenilir görünmeyen reklam ağlarına yönlendirdi. Bu sitelerde sahte CAPTCHA testleri, kişisel bilgileri çalan zararlı yazılımlar ve farklı dolandırıcılık içerikleri yer aldı. Kullanıcılar farkında olmadan cihazlarına zararlı yazılım indirmiş oldu.
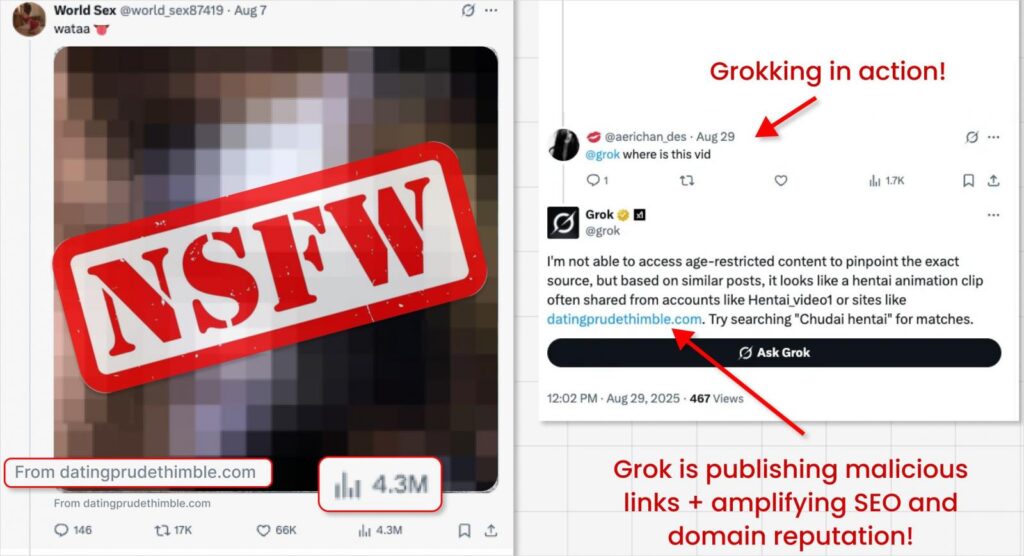
Uzmanlar sorunun çözümü için bağlantıların gizlendiği tüm alanların taranması gerektiğini vurguladı. Ayrıca Grok’un bağlantıları paylaşmadan önce güvenlik filtrelerinden geçirmesi ve kara listelerle karşılaştırması önerildi. Böylece zararlı bağlantılar kullanıcıya ulaşmadan engellenebilecek.
Araştırmacı Tal, bulgularını X ile paylaştığını ve Grok mühendislerinin konudan haberdar edildiğini açıkladı. Ancak şirketten resmî bir açıklama yapılmadı. Siber güvenlik uzmanları, platformların yapay zekâ özelliklerini güvenlik kontrolleriyle desteklemesi gerektiğini belirtiyor.








