
Önde Gelen Şifre Yöneticilerinde Bulunan Açık Milyonları Riske Atıyor

DEF CON 33 güvenlik konferansında araştırmacılar, milyonlarca kullanıcıyı etkileyebilecek ciddi güvenlik risklerini ortaya çıkardı. Bazı parola yöneticisi tarayıcı uzantıları, kötü niyetli kişiler tarafından gizli tıklama saldırılarına maruz kalabiliyor. Bu açığı kullanan saldırganlar, kullanıcıların haberi olmadan giriş bilgilerini, doğrulama kodlarını ve finansal bilgilerini ele geçirebiliyor.
Gizli Tıklama Saldırısı Parola Yöneticilerini Hedefliyor
Güvenlik araştırmacısı Marek Tóth, altı popüler parola yöneticisinin tarayıcı uzantılarında gizli tıklama açığı tespit etti. Etkilenen ürünler 1Password, Bitwarden, Enpass, iCloud Passwords, LastPass ve LogMeOnce olarak sıralanıyor. Tóth, bu açığın en son sürümlerde de devam ettiğini ve saldırganların kullanıcıyı fark ettirmeden tıklamaları yönlendirebildiğini açıkladı.


Araştırma, saldırganların parola yöneticisinin arayüzünü görünmez hâle getirdiğini veya sahte öğelerle kapladığını gösteriyor. Örneğin, kullanıcı normal bir butona tıkladığını sanarken, giriş bilgileri parola yöneticisi tarafından otomatik dolduruluyor ve saldırganların eline geçiyor. Fare hareketlerini takip eden yöntemler de bu saldırılarda kullanılıyor.
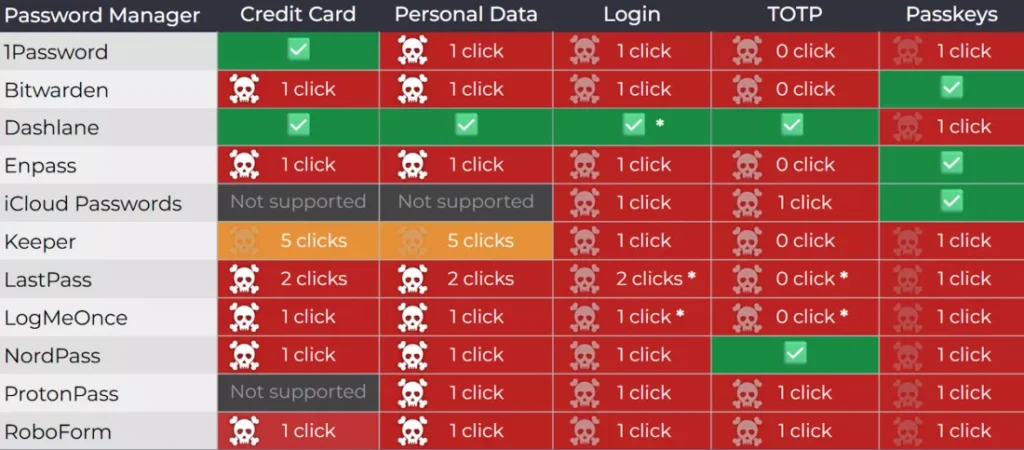
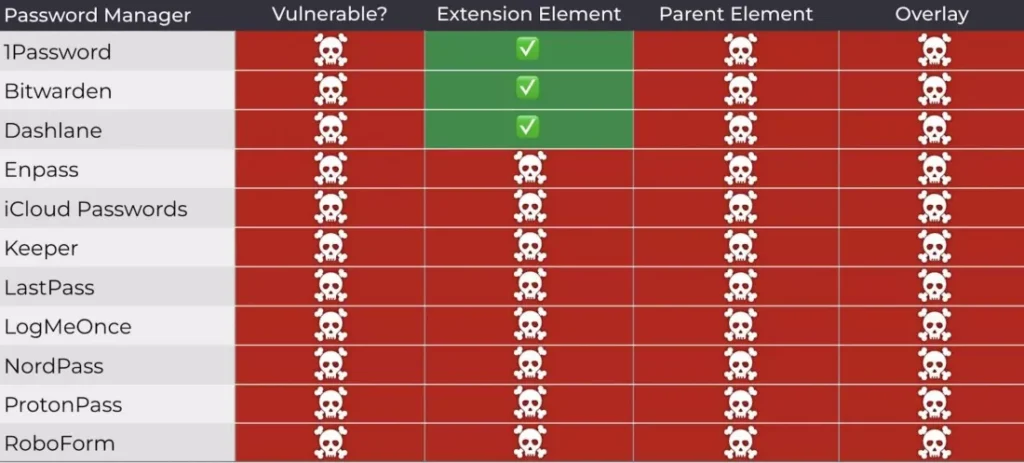
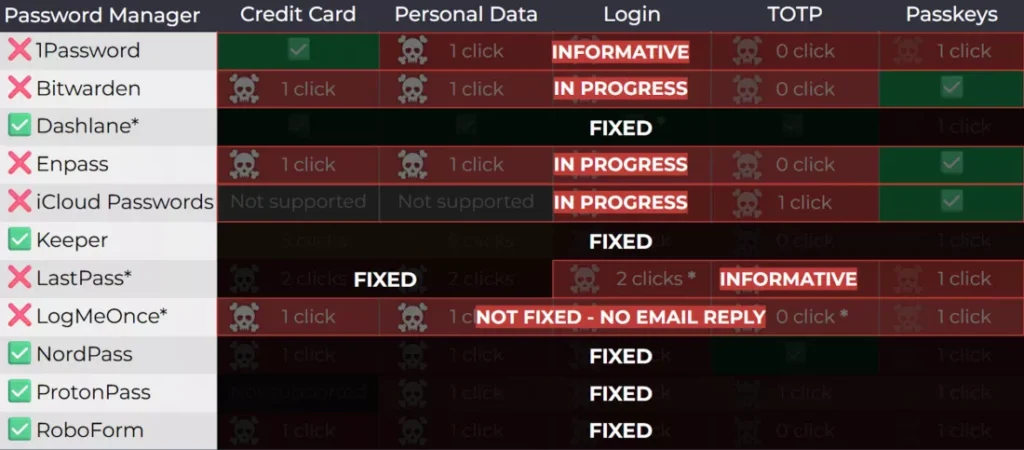
Güvenlik araştırmacısı Marek Tóth’un test ettiği 11 popüler şifre yöneticisinden altısı ciddi bir güvenlik açığı barındırıyor. Bu platformların toplam 40 milyon kullanıcısı olduğu tahmin ediliyor. 1Password, Bitwarden ve LastPass gibi önde gelen şifre yöneticileri, kullanıcıların haberi olmadan bilgilerini çalabilecek gizli tıklama açığıyla karşı karşıya kalıyor. Dashlane, NordPass, Proton Pass, RoboForm ve Keeper gibi rakipler ise söz konusu güvenlik açığını hızlıca gidererek kullanıcılarını koruma altına aldı.
Bitwarden açığı kabul ederek güncelleme yayınladı. 1Password ve LastPass ise ilk etapta riski hafif buldu. Daha sonra LastPass, kullanıcıları korumak için mevcut güvenlik önlemlerini hatırlattı. LogMeOnce ise araştırmacılarla iletişim kurmadı.
Uzmanlar, parola yöneticilerinde otomatik doldurma özelliğinin geçici olarak devre dışı bırakılmasını öneriyor. Şüpheli web kaplamalarına karşı dikkatli olunmalı ve giriş bilgileri kopyala-yapıştır yöntemiyle girilmeli. Kullanıcıların güvenlik bilinci, bu tür saldırılara karşı ilk savunma hattı olarak önem taşıyor.
Gizli tıklama açığının, tarayıcı güvenlik önlemleriyle tamamen engellenemediği belirtiliyor. Uzmanlar, parola yöneticilerinin ek güvenlik önlemleri geliştirmesi gerektiğini vurguluyor. Kullanıcı farkındalığı ve yazılım güvenliği birlikte çalışmazsa, kişisel bilgiler ciddi risk altında kalabiliyor.








