Microsoft Visual Studio’daki MCP Sunucuları Genel Kullanıma Açıldı: Uzmanlar Güvenlik Uyarısı Yaptı

Microsoft, Visual Studio için Model Context Protocol (MCP) sunucu desteğini genel kullanıma sundu. Bu yeni özellik, yazılım geliştiricilerin yapay zekâ destekli araçlara erişimini kolaylaştırıyor. Ancak bu olumlu gelişmeye karşın güvenlik uzmanları, bu teknolojinin beraberinde getirebileceği önemli risklere karşı uyarıda bulunuyor.
Geliştiriciler İçin Yeni Olanaklar Sunuluyor
Ürün yöneticisi Allie Barrie, Visual Studio’nun artık yerel veya uzak MCP sunucularına bağlanabileceğini açıkladı. Bağlantılar, kullanıcı profilinde ya da proje özelinde tanımlanabilen .mcp.json dosyası üzerinden yapılabiliyor. Geliştiriciler MCP sunucularını dosyayı düzenleyerek veya GitHub Copilot sohbet penceresindeki ayarlardan ekleyebiliyor. Ayrıca tek tıkla web üzerinden kurulum da destekleniyor.

MCP sunucuları, yapay zekâ destekli geliştirme süreçlerini genişletiyor. Barrie, GitHub’da paylaşılan listede yer alan MCP yazılım geliştirme kitlerini, yaklaşık 400 resmî sunucuyu ve 750’ye yakın topluluk katkılı sunucuyu işaret etti. Ancak protokolün mucidi Anthropic, topluluk sunucularının test edilmediğini belirterek risk barındırabileceğini açıkladı.
Güvenlik Araştırmacıları Ciddi Tehditlere Dikkat Çekti
API güvenliği alanında çalışan Pynt, 281 MCP sunucusunu inceleyerek potansiyel açıkları ortaya koydu. Araştırmaya göre MCP’ler, yazılım iş akışlarında yeni bir yürütme katmanı hâline geliyor. Bu durum, birden fazla aracın aynı anda kullanılmasıyla risklerin birleşmesine yol açıyor.
Pynt’in analizine göre sunucuların sadece yüzde 9’u tam anlamıyla istismar edilebilir durumda. Ancak üç sunucu aynı anda kullanıldığında yüksek riskli güvenlik açığına rastlama olasılığı yüzde 52’ye çıkıyor. Araştırmada verilen bir örneğe göre bir Slack botu MCP, hazırlanmış bir mesajla tetiklenerek bağlı otomasyon eklentisi üzerinden terminal komutları çalıştırdı.
💡Pynt, MCP kullanımında güvenlik risklerini azaltmak için dört öneri sundu:
- Her MCP çağrısında kullanıcı onayı alınmalı, “her zaman izin ver” seçeneği tercih edilmemeli.
- Aktif olarak kullanılmayan MCP sunucuları kapatılmalı.
- MCP sunucuları izole edilmiş ortamlarda çalıştırılmalı.
- Güvenilir olmayan içerik kabul eden sunucular, hassas erişimlere sahip sunucularla birlikte kullanılmamalı.
Araştırmacılar bu tavsiyelerin önemli olduğunu belirtiyor. Ancak her işlem için onay verilmesi, otomasyonun sağladığı kolaylığı zayıflatıyor. Ayrıca hangi sunucunun dışarıdan gelen veriyi kabul ettiğini belirlemek de kolay değil.
Microsoft, özellikle GitHub MCP sunucusuna ağırlık veriyor. Açık kaynak olarak paylaşılan sunucunun hızlı geliştiği belirtiliyor. Ancak hâlen 0.12.1 sürümünde olan sunucu önizleme aşamasında bulunuyor. Bu sunucunun halka açık projelerde yer alan konu başlıkları veya pull request’ler üzerinden güvenilmeyen içerikleri işleme ihtimali var. Mayıs ayında InvariantLabs, bu durumun ciddi bir risk oluşturduğunu gösterdi.
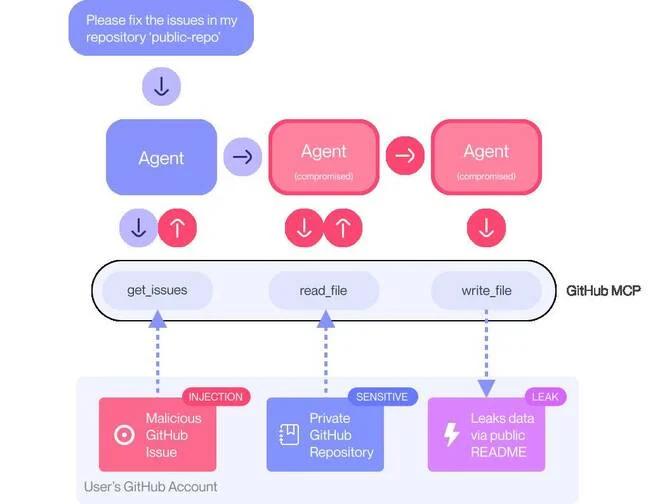

Araştırmacılar bunun kodlama hatası değil, sistemin yapısal bir sorunu olduğunu belirtti. Önerilen çözüm ise ek güvenlik tarayıcıları kullanmak oldu. Ancak uzmanlar, sorunun kökten çözülmesi gerektiğini vurguluyor. Microsoft’tan Barrie, duyurusunda güvenlik konusuna değinmedi. Ancak geliştiriciler için MCP sunucularının getirdiği kolaylıkların yanında en önemli gündem başlığının güvenlik olduğu görülüyor.