
Yeni ortaya çıkan bir komut ve kontrol (C2) tekniği olan Ghost Calls (hayalet çağrılar), Zoom ve Microsoft Teams gibi çevrim içi toplantı uygulamalarında kullanılan TURN sunucularını kötüye kullanarak saldırı trafiğini gizliyor. Saldırganlar, bu yöntemle meşru görünen altyapılar üzerinden zararlı veriler iletebiliyor.
TURN Protokolü Saldırı Aracı Olarak Kullanılıyor
TURN (Traversal Using Relays around NAT) protokolü, sesli ve görüntülü aramalarda sıkça tercih ediliyor. NAT arkasında bulunan cihazların doğrudan bağlantı kuramadığı durumlarda devreye giren TURN, veri akışını aracı sunucular üzerinden yönlendiriyor. Ghost Calls yönteminde saldırganlar, Zoom veya Microsoft Teams oturumlarında geçici olarak verilen TURN kimlik bilgilerini ele geçirerek bu sunucular üzerinden özel bir tünel kurabiliyor.


Söz konusu tünel, saldırganla hedef sistem arasında WebRTC tabanlı bir kanal oluşturuyor. Bu kanal, kurumsal ağlarda sık kullanılan Zoom veya Teams sunucuları üzerinden çalıştığı için güvenlik duvarları, vekil sunucular ve TLS denetimi gibi geleneksel güvenlik katmanlarını aşabiliyor. WebRTC trafiği uçtan uca şifreli olduğu için, zararlı veri akışı fark edilmeden gerçekleşiyor.
Ghost Calls yöntemi, klasik C2 altyapılarının aksine düşük gecikmeli ve yüksek hızlı bir bağlantı sağlıyor. Özellikle VNC gibi uzak masaüstü erişimlerinde ihtiyaç duyulan hızlı ve kesintisiz iletişim bu yöntemle sağlanabiliyor. Saldırganlar, kendi sunucularını kullanmak zorunda kalmadan Zoom ve Teams gibi servislerin güvenilirliğinden faydalanabiliyor.Veri trafiği, şirket ağlarındaki diğer görüntülü toplantı verileriyle benzer görünüme sahip olduğundan, güvenlik sistemlerinin dikkatini çekmeden işlenebiliyor.
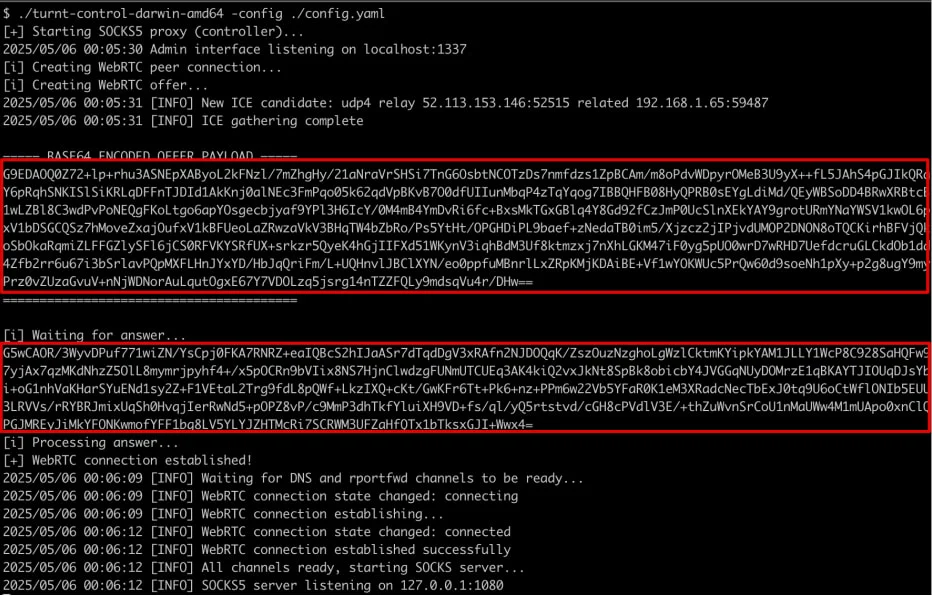
Araştırmayı gerçekleştiren Praetorian güvenlik şirketinden Adam Crosser, Black Hat USA etkinliğinde bu tekniği detaylarıyla paylaştı. Crosser, TURN sunucularını kullanan özel bir açık kaynak araç geliştirdi. GitHub üzerinde paylaşılan TURNt isimli bu araç sayesinde SOCKS proxy, veri sızıntısı ve VNC tünelleme gibi işlemleri gerçekleştirebiliyor.
Controller, SOCKS proxy sunucusu gibi çalışarak saldırganın bağlantı taleplerini kabul ediyor. Relay ise hedef cihazdan TURN kimlik bilgileriyle bağlantı kurarak WebRTC kanalını oluşturuyor. TURNt, SOCKS proxy tünelleme, yerel ya da uzak port yönlendirme, veri sızdırma ve gizli VNC oturumlarını destekliyor.
Ghost Calls herhangi bir açık istismar etmiyor. Zoom ve Microsoft Teams’in meşru özelliklerinden faydalanarak çalışan bu yöntem, doğrudan uygulamaların güvenlik zafiyetinden kaynaklanmıyor. Yine de saldırganlar için etkili bir tünelleme yöntemi sunduğu açık.
BleepingComputer, Zoom ve Microsoft yetkililerine ulaştı ve bu yöntemin etkisini azaltmak için herhangi bir önlem planlayıp planlamadıklarını sordu. Şirketlerden henüz resmî bir açıklama gelmedi.







