Python Geliştiricileri Sahte PyPI Sitesiyle Düzenlenen Oltalama Saldırılarına Karşı Uyarıldı

Python Software Foundation, geliştiricileri sahte Python Package Index (PyPI) sitesi üzerinden yürütülen kimlik avı saldırılarına karşı uyardı.
Sahte PyPI Sitesi Üzerinden Kimlik Avı Girişimleri Yapılıyor
PyPI, Python paketlerinin merkezi dağıtım platformu olarak yazılım geliştiricilerinin yoğun şekilde kullandığı bir kaynak. Platform, kullanıcıların e-posta adreslerini paket meta verilerinde yayımlamış olması sebebiyle tehdit aktörlerinin hedefi haline geldi.
PyPI yöneticisi Mike Fiedler, “PyPI doğrudan saldırıya uğramadı ancak kullanıcılar sahte bir PyPI sitesi üzerinden kimlik bilgilerini çalmaya yönelik oltalama saldırısına maruz kalıyor” açıklamasını yaptı. Fiedler, kimlik avı e-postalarının [email protected] adresinden gönderildiğini belirtti.
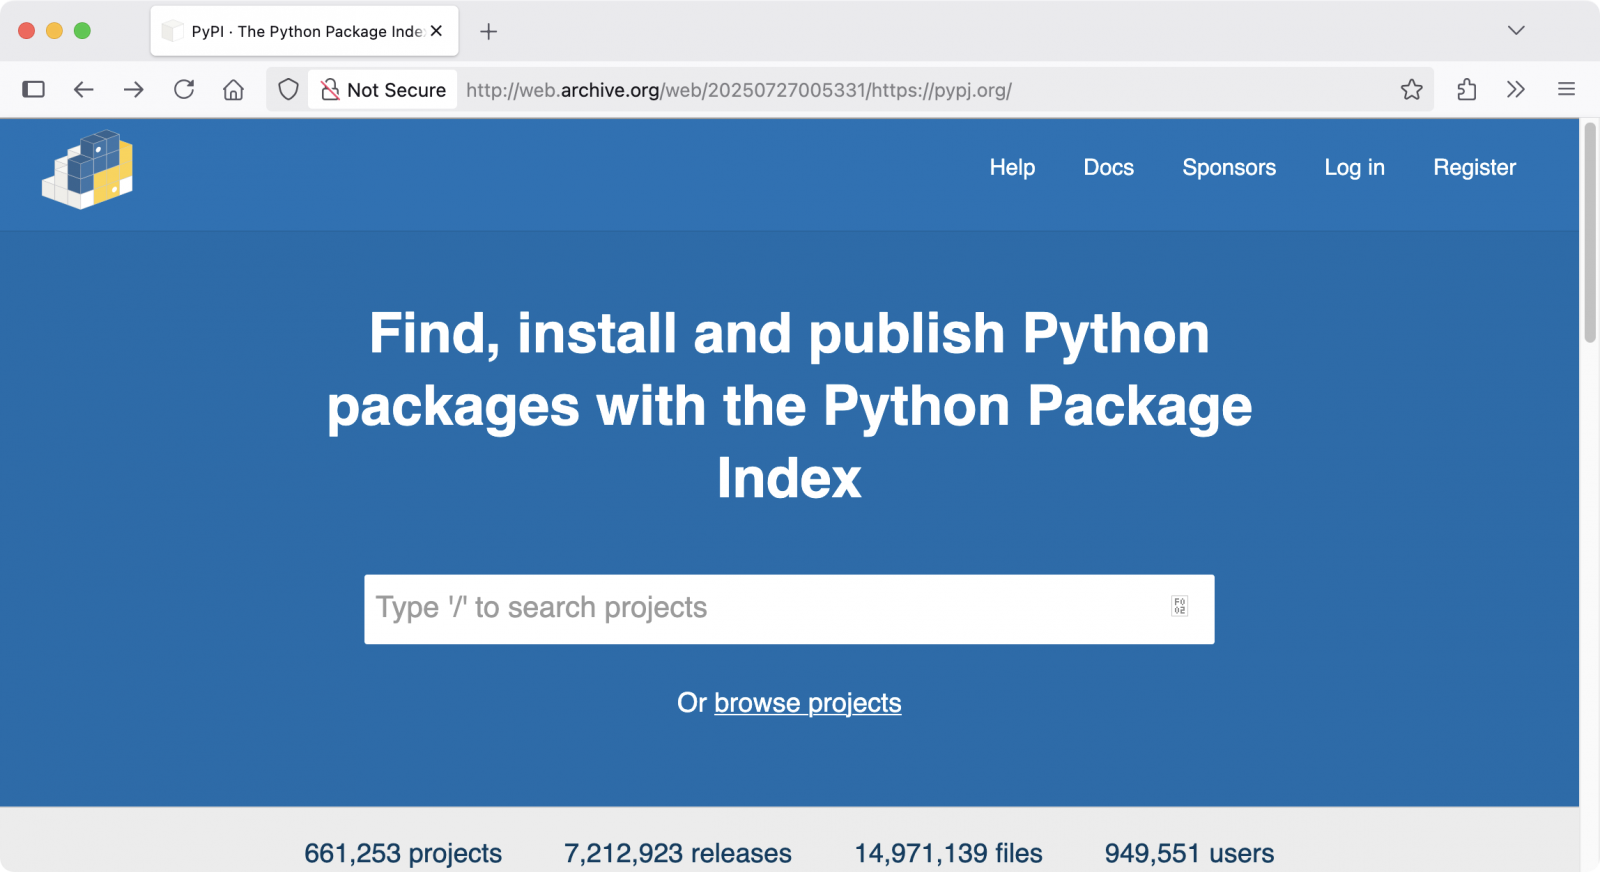

Bu e-postalar, kullanıcıları “E-posta Doğrulaması” için sahte PyPI sitesine yönlendiriyor. Site, orijinal PyPI görünümünü taklit ederek giriş bilgilerini ele geçiriyor. Saldırganlar, ele geçirdikleri kimlik bilgilerini Python paketlerine kötü amaçlı yazılım eklemek veya zararlı paketler yüklemek için kullanabiliyor.
PyPI yönetimi, resmi sitesinde kullanıcıları uyaran bir afiş yayımladı. Saldırıya ilişkin bilgi veren yöneticiler, sahte sitenin kapatılması için alan adı sağlayıcıları ve içerik dağıtım ağı (CDN) firmaları ile iletişimde olduklarını duyurdu.
Sahte PyPI kaynaklı e-postalar alan kullanıcıların, içindeki bağlantılara tıklamamaları ve mesajları hemen silmeleri gerekiyor. Eğer kullanıcılar sahte siteye giriş yaptıysa, derhal PyPI şifrelerini değiştirmeleri tavsiye ediliyor. Ayrıca hesapların Güvenlik Geçmişi bölümünün şüpheli hareketler açısından kontrol edilmesi önem taşıyor.
Python Software Foundation, geçtiğimiz şubat ayında yayımladığı ‘Project Archival’ sistemiyle kullanıcıların güncellenmeyecek projeleri arşivlemesine izin vermişti. Mart 2024’te ise zararlı yazılım kampanyaları sebebiyle yeni kullanıcı kaydı ve proje oluşturma işlemleri geçici olarak durdurulmuştu.








