
Koske Zararlısı Sevimli Panda Görselleriyle Linux Sistemleri Tehdit Ediyor

Siber güvenlik araştırmacıları, yeni bir Linux zararlısının meşru görünen panda görselleriyle kullanıcı sistemlerine sızdığını ortaya çıkardı. “Koske” adı verilen bu zararlı yazılım, görüntü dosyaları aracılığıyla doğrudan belleğe yüklenen karmaşık bileşenlerle çalışıyor.
Zararlı Yazılım Sistem Belleğinde Çalışıyor
AquaSec adlı siber güvenlik firması tarafından tespit edilen Koske zararlısı, güvenlik açıkları bulunan çevrim içi JupyterLab hizmetleri üzerinden sisteme erişim sağlıyor. Saldırganlar, ilk aşamada meşru görünümlü iki JPEG formatındaki panda görselini indiriyor. Bu dosyalar görüntü başlığı taşıyor ancak sonunda zararlı kodlar barındırıyor.


Görsel olarak panda fotoğrafı gibi görünen bu dosyalar, arka planda komut yorumlayıcısı tarafından çalıştırılabilen kabuk betikleri ve C diliyle yazılmış kod parçaları içeriyor. AquaSec araştırmacıları, saldırganların steganografi yerine çoklu format destekleyen “poliglot” dosyalar kullandığını belirtiyor. Aynı dosya, bir resim görüntüleyici için görsel olarak algılanırken bir terminal uygulaması için çalıştırılabilir betik hâline geliyor.
Koske tarafından indirilen panda görsellerinden her biri ayrı bir zararlı bileşen barındırıyor. Bunlardan biri, doğrudan belleğe yazılan ve paylaşımlı nesne dosyası (.so) olarak derlenip çalıştırılan bir rootkit. Diğeri ise sistemde iz bırakmadan çalışan bir kabuk betiği.
Kabuk betiği, sistem araçlarını kullanarak bellekte çalışıyor ve sistemde kalıcılık sağlamak için cron zamanlayıcısı ile her 30 dakikada bir kendini yeniden çalıştırıyor. Ayrıca sistemdeki DNS ayarlarını değiştiriyor, iptables yapılandırmasını temizliyor ve proxy yapılandırmalarını devre dışı bırakıyor. Ağ erişimini korumak için ise curl, wget ve TCP bağlantılarını denetleyerek kullanılabilir vekil sunucuları tespit eden özel bir modül çalıştırıyor.
Rootkit bileşeni, kullanıcı alanındaki denetim araçlarını yanıltmak için LD_PRELOAD yöntemiyle readdir() fonksiyonunu değiştiriyor. Böylece zararlı işlemler, dosyalar ve dizinler sistem yöneticileri tarafından görüntülenemiyor. Rootkit, “koske” ve “hideproc” gibi belirli anahtar kelimelerle başlayan işlemleri gizliyor. Ayrıca /dev/shm/.hiddenpid dizininden gizlenmesi gereken işlem numaralarını da alıyor.
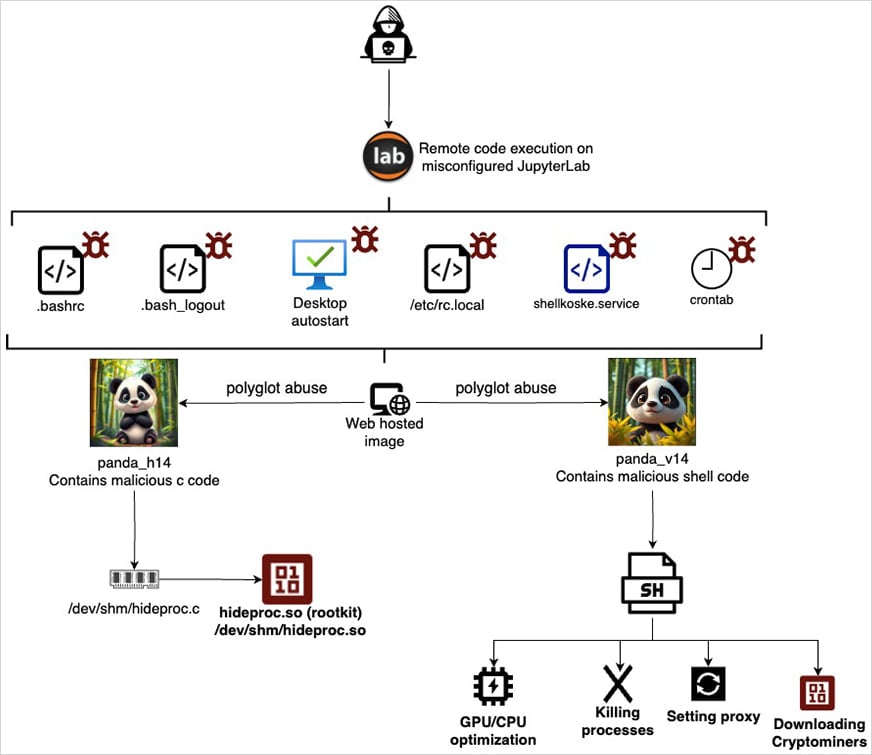
Sistem üzerindeki bileşenler çalışmaya başladıktan sonra, Koske kripto para madenciliği için gerekli araçları GitHub üzerinden indiriyor. Zararlı yazılım, sistemin işlemci ve grafik işlemci kapasitesini analiz ederek hangi madenci yazılımının en verimli şekilde çalışacağını belirliyor.
Toplamda 18 farklı kripto para birimi için destek sunan Koske, özellikle izlenmesi zor olan Monero, Ravencoin, Zano, Nexa ve Tari gibi coin’leri hedef alıyor. Eğer bir coin ya da madencilik havuzu çalışmaz hâle gelirse, zararlı yazılım yedek listede bulunan alternatif coin’lere otomatik olarak geçiş yapıyor.
AquaSec araştırmacılarına göre Koske’nin adaptif davranışları, zararlının gelişiminde büyük dil modelleri veya otomasyon altyapılarının kullanıldığını düşündürüyor. Zararlının kod yapısı, davranış şekli ve çeşitli sistemlere göre otomatik uyarlanması, klasik zararlı yazılımlardan ayrılan bir düzeyde karmaşıklık sergiliyor.
Siber güvenlik uzmanları, Koske gibi zararlıların gelecekte daha da gelişebileceği uyarısında bulunuyor. Özellikle gerçek zamanlı olarak kendini değiştirebilen saldırılar, çok daha ciddi tehditlerin habercisi olabilir.








