
Motors Teması Açığından Yararlanan Saldırganlar WordPress Sitelerini Ele Geçiriyor

WordPress kullanıcıları, Motors temasında tespit edilen kritik bir güvenlik açığı nedeniyle ciddi bir tehdit altında. Geliştirici StylemixThemes tarafından hazırlanan ve otomotiv odaklı sitelerde sıkça tercih edilen bu tema, CVE-2025-4322 koduyla izlenen bir yetki yükseltme zafiyetine sahip. Bu açık sayesinde saldırganlar, yönetici hesaplarının parolalarını izinsiz biçimde değiştirerek site üzerinde tam kontrol sağlayabiliyor.
Motors Temasındaki Güvenlik Açığı Ciddi Risk Oluşturuyor
Wordfence tarafından 2 Mayıs 2025 tarihinde keşfedilen bu zafiyet, Motors temasının 5.6.67 ve daha önceki sürümlerini etkiliyor. Geliştirici firma, 14 Mayıs 2025’te 5.6.68 sürümünü yayımlayarak sorunu çözse de birçok kullanıcı güncellemeyi zamanında uygulamadı. Açığın duyurulmasının hemen ardından, 20 Mayıs’ta saldırılar başladı. 7 Haziran’a kadar yüzlerce site hedef alındı. Wordfence, sadece kendi sistemlerinde 23.100 saldırı girişimini engellediğini bildirdi.


Bu saldırılar, temanın “Login Register” bileşeninde yer alan parola sıfırlama işlevindeki kimlik doğrulama eksikliğinden kaynaklanıyor. Saldırganlar, sahte POST istekleri göndererek parolaları sıfırlıyor. Bu işlem sırasında özel olarak oluşturulan karakter dizileri kullanılıyor ve sistem hatalı biçimde doğrulama sağlıyor.
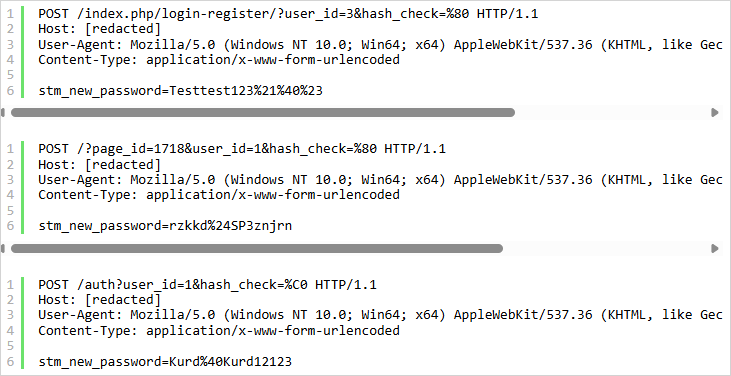
Saldırganlar ilk olarak temanın giriş bileşeninin bulunduğu bağlantıyı tespit ediyor. Ardından oluşturdukları özel isteklerle, yönetici kullanıcıların parolalarını kendi belirledikleri şekilde değiştiriyor. Şimdiye kadar yapılan saldırılarda kullanılan parolalardan bazıları şöyle:
- Testtest123!@#
- rzkkd$SP3znjrn
- Kurd@Kurd12123
- owm9cpXHAZTk
- db250WJUNEiG
Parolası değiştirilen hesaplarla WordPress yönetim paneline giriş yapılıyor ve kalıcılık sağlamak için yeni yönetici hesapları oluşturuluyor. Site yöneticilerinin aniden kendi şifrelerinin işe yaramadığını fark etmesi ve panellerinde tanımadıkları yeni yönetici hesaplarının belirmesi, saldırının gerçekleştiğine işaret ediyor.
Wordfence, saldırılarda kullanılan bazı IP adreslerini de paylaştı. Site yöneticilerinin bu IP’leri engellemesi öneriliyor. Ayrıca Motors temasını kullanan tüm kullanıcıların, 5.6.68 ve üzeri sürüme geçmeleri hayati önem taşıyor. Güncelleme yapılmadığı sürece siteler açık hedef hâlinde kalmaya devam edecek.








