Anubis Fidye Yazılımı Artık Dosya Silici Özelliğiyle Geri Dönüşü Engelliyor

Fidye yazılımlarında tehlike giderek artıyor. 2024’ün sonlarında ortaya çıkan Anubis fidye yazılımı, kısa sürede gelişmiş bir altyapıya kavuştu. Şimdi ise bu tehdidin boyutu daha da büyüdü. Anubis, şifrelediği dosyaların kurtarılmasını tamamen imkânsız hâle getiren yeni bir dosya silici (wiper) modülüyle dikkat çekiyor.
Anubis, Fidye Yazılımları Arasında Yeni Bir Tehdit Oluşturdu
Anubis, Android tabanlı kötü amaçlı yazılımlarla karıştırılmaması gereken, fidye yazılımı servis modeliyle (RaaS) çalışan bir platform. İlk olarak 2024 aralık ayında ortaya çıkan bu yapı, ocak ayından itibaren saldırılarını artırdı. Operatörler, 23 şubat tarihinde RAMP forumunda yayınladıkları ilanla iş ortakları aradıklarını duyurdu. Bu programda, fidye ortaklarına yüzde 80, veri gaspı yapanlara yüzde 60, erişim sağlayanlara ise yüzde 50 gelir payı vadedildi.
Dark web üzerinde yayınlanan Anubis’e ait gasp sitesinde yalnızca sekiz kurban yer alıyor. Bu sayı düşük görünse de saldırı altyapısının geliştirilmesiyle birlikte daha büyük bir dalga bekleniyor.
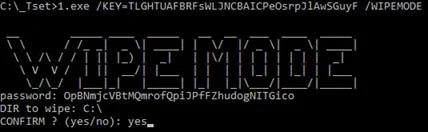
Trend Micro araştırmacıları tarafından paylaşılan son rapora göre, Anubis operatörleri fidye yazılımına benzersiz bir özellik ekledi. Dosya silici modül, şifreleme işleminin ötesine geçerek dosya içeriklerini sıfırlıyor. Bu özellik, ‘/WIPEMODE’ komut satırı parametresiyle çalıştırılıyor ve belirli bir anahtarla etkinleştiriliyor.
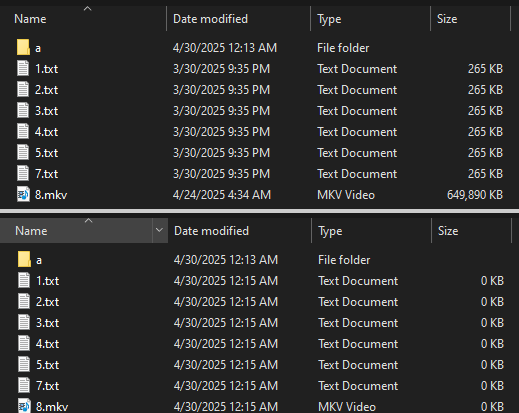
Bu silici modül aktif edildiğinde, dosya adları ve dizin yapısı sabit kalıyor ancak içerikleri tamamen siliniyor. Dosyalar sıfır bayt boyutuna düşürüldüğü için hiçbir şekilde kurtarılamıyor. Araştırmacılar, bu özelliğin kurbanlara baskıyı artırmak için geliştirildiğini belirtiyor. Şirketler zaman kazanmaya çalıştığında ya da fidyeyi ödememeye karar verdiğinde verilerin tümden yok olması tehdidi devreye giriyor.
Anubis, ECIES (Elliptic Curve Integrated Encryption Scheme) tabanlı bir şifreleme yöntemi kullanıyor. Yapısal olarak EvilByte ve Prince adlı fidye yazılımlarına benzerlik gösteriyor. Anubis, önemli sistem klasörlerini varsayılan olarak şifreleme dışında tutarak sistemin tamamen kullanılamaz hâle gelmesini engelliyor. Ayrıca sistemdeki Volume Shadow Copy kopyalarını siliyor ve şifrelemeye engel olabilecek servisleri kapatıyor.
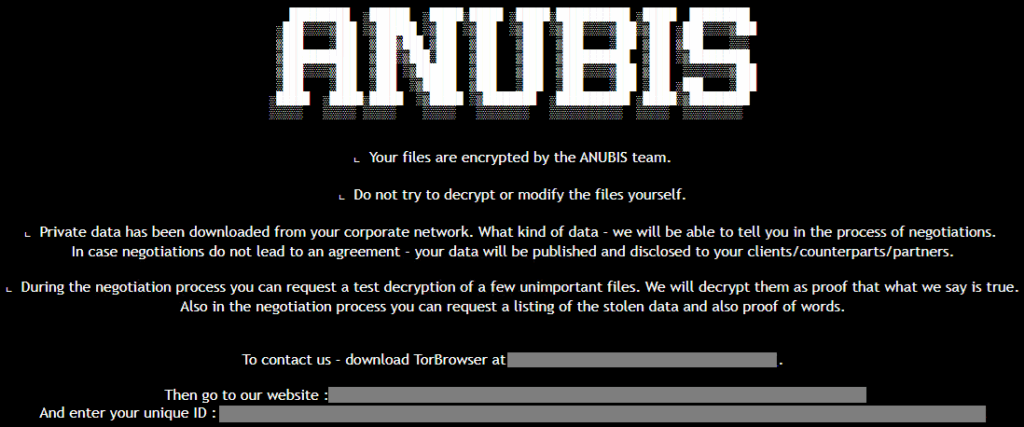
Şifrelenen dosyalar ‘.anubis’ uzantısını alıyor ve dizinlere HTML formatında fidye notları bırakılıyor. Anubis aynı zamanda masaüstü arka planını değiştirmeye çalışıyor ancak bu girişim genellikle başarısız oluyor.

Trend Micro, Anubis saldırılarının çoğunlukla kimlik avı e-postalarıyla başladığını ortaya koydu. Kurbanlara gönderilen e-postalarda zararlı bağlantılar ya da eklentiler bulunuyor. Bu sayede sistemlere sızan fidye yazılımı, hem verileri şifreliyor hem de artık geri döndürülemeyecek şekilde yok ediyor.