80 Binden Fazla Microsoft Entra ID Hesabı Parola Saldırılarıyla Hedef Alındı

Siber güvenlik şirketi Proofpoint’in yayımladığı yeni rapora göre, aralık ayında başlayan bir siber saldırı kampanyası kapsamında dünya genelindeki yüzlerce kuruluşa ait 80 binden fazla Microsoft Entra ID hesabı parola püskürtme yöntemiyle hedef alındı.
Saldırılar En Yoğun Şekilde Ocak Ayında Gerçekleşti
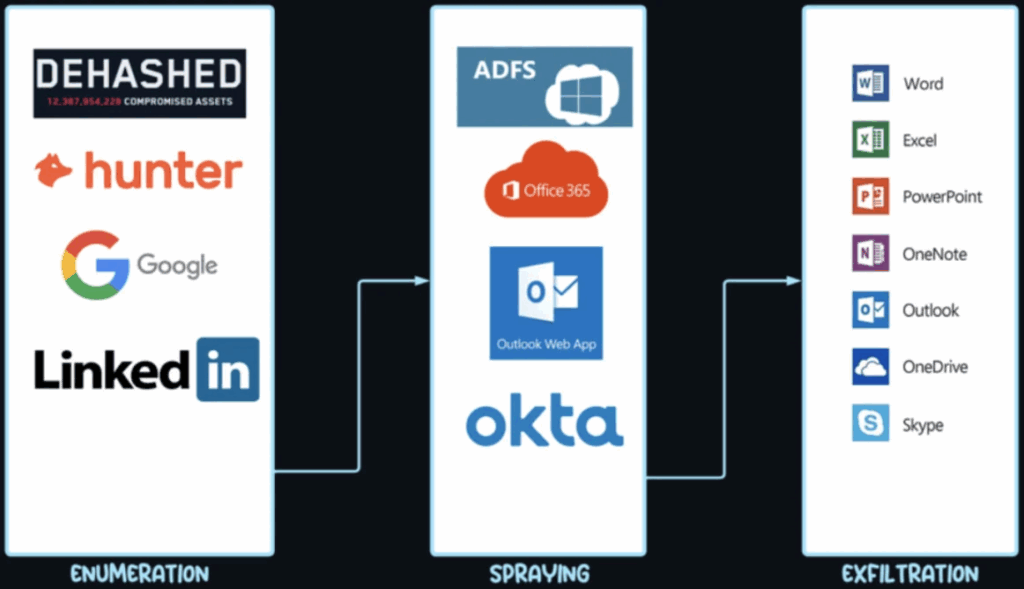
Proofpoint araştırmacıları, bu saldırıların arkasında “UNK_SneakyStrike” olarak adlandırılan bir tehdit aktörünün bulunduğunu belirtti. Saldırılarda, 2022 yılında yayımlanan açık kaynaklı TeamFiltration aracı kullanıldı. Bu araç, O365 Entra ID hesaplarını taramak, parola denemeleri yapmak, veri sızdırmak ve kalıcı erişim sağlamak amacıyla geliştirilmişti.


En yoğun saldırı günü 8 Ocak olarak kayda geçti. O gün, tek başına 16.500 kullanıcı hesabı hedef alındı. Saldırganlar küçük ölçekli organizasyonlardaki tüm kullanıcıları hedef alırken büyük kuruluşlarda yalnızca belirli kullanıcı gruplarını seçti. Saldırılar, zaman zaman günlerce süren sessizlik dönemleriyle kesintiye uğradı. Bu strateji, güvenlik sistemlerinden kaçınmak amacıyla uygulandı.
Proofpoint araştırmacıları, saldırıları TeamFiltration aracıyla ilişkilendirdi. Bunun temel nedeni araçta yer alan nadir kullanıcı aracısı (user-agent) ifadesi ve gömülü olarak kullanılan belirli OAuth istemci kimlikleriydi. Ayrıca araç içerisinde, Secureworks’ün eski bir FOCI proje sürümünün kod parçacıkları da bulundu. Bu bulgular saldırının kaynağını ortaya koymakta kritik rol oynadı.
Saldırganların çoğunlukla Amerika Birleşik Devletleri (%42), İrlanda (%11) ve Birleşik Krallık (%8) kaynaklı IP adreslerini kullandığı tespit edildi. Saldırılarda Amazon Web Services (AWS) altyapısı üzerinden hareket edildi. Saldırganlar, Microsoft Teams API’sini kötüye kullanmak amacıyla işlevsiz bir Office 365 Business Basic hesabı oluşturdu. Bu hesap üzerinden kullanıcı bilgileri tarandı.
Uzmanlar, saldırı izlerine dair IP adreslerinin engellenmesini ve TeamFiltration aracının kullanıcı ajanına özel algılama kuralları yazılmasını öneriyor. Ayrıca, çok faktörlü kimlik doğrulamanın (MFA) zorunlu hâle getirilmesi ve OAuth 2.0 ile koşullu erişim politikaları aktif şekilde kullanılması tavsiye ediliyor.







